Ataques exploram interesse por IA agentiva para roubar carteiras cripto; surge 'Phantom Gate' como amplificador de malware
Relatório da HP revela uso de IA agentiva e Phantom Gate para roubar carteiras cripto; QR phishing e substituição de extensões são vetores críticos.
 Riccardo Neri
RESUMO ✦
Sem tempo? A Lili IA resume para você
Ataques exploram interesse por IA agentiva para roubar carteiras cripto; surge 'Phantom Gate' como amplificador de malware
O relatório trimestral HP Threat Insights, baseado em dados coletados entre abril e junho de 2026 por milhões de endpoints equipados com a tecnologia HP Wolf Security, revela uma tendência emergente: cybercriminosos estão usando o fascínio por inteligência artificial agentiva como isca para induzir usuários a instalar software malicioso que visa carteiras de criptomoedas.
 Guia Itália +
Assistência Jurídica e Extrajudicial Empresarial
Advogado Daniele Pomata Advogado da Suprema Corte Sou o advogado Daniele Pomata, especializado em Direito Penal e Processual Penal. Aperfeiçoei minha formação na Es…
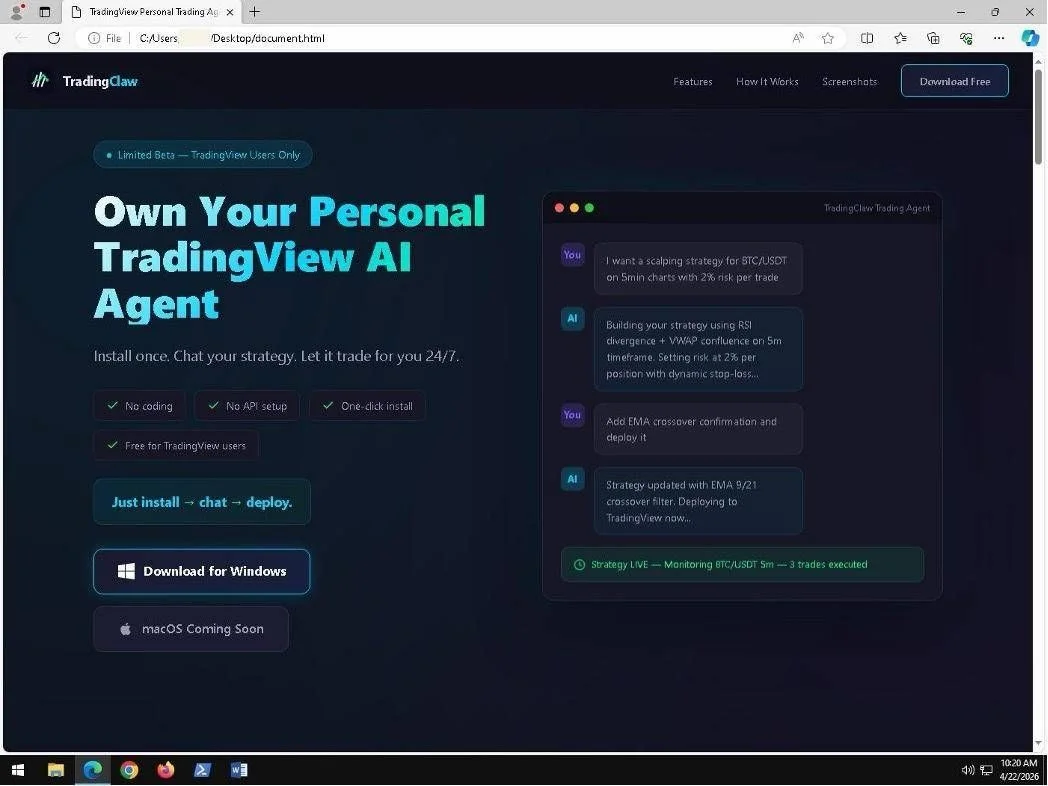
Pesquisadores do laboratório de segurança da HP identificaram campanhas que promovem falsos agentes de trading baseados em IA. Esses programas, apresentados como assistentes automatizados para negociação, são oferecidos online e convencem vítimas a baixar e executar o instalador. Após a execução, o software escaneia navegadores em busca de extensões dedicadas a criptoativos, como Coinbase e MetaMask, e as substitui por versões fraudulentas, concebidas para capturar credenciais e esvaziar carteiras digitais.
Paralelamente, o relatório aponta para o uso intensificado do phishing via QR code. Os atacantes transferem a interação do desktop para dispositivos móveis — tipicamente menos protegidos — enviando PDFs com o texto obscuro e a instrução de escanear um código para 'desbloquear' o conteúdo. Essa técnica contorna filtros de rede corporativos e explora a dependência de smartphones como pontos finais do sistema nervoso das cidades digitais.
Outro elemento crítico documentado é o surgimento do loader modular denominado Phantom Gate, que amplia as capacidades do malware conhecido como Phantom Stealer. Embora comercializado como ferramenta de teste de penetração, o Phantom Stealer e seu carregador são reciclados para escalar infecções em larga escala, compondo cadeias de ataque mais sofisticadas e fáceis de modular.
Nos dados de rastreamento apresentados, cerca de 10% das ameaças entregues por e-mail conseguiu passar ao menos um estágio de filtragem dos gateways. Quanto aos vetores, arquivos executáveis foram responsáveis por 40% dos incidentes, arquivos compactados por 38% e documentos PDF por 7,5%.
Patrick Schläpfer, Principal Threat Researcher do HP Security Lab, sintetiza a dinâmica: “Os atacantes estão explorando a adoção de ferramentas de IA agentiva para investir em novas iscas que induzem os usuários a baixar software malicioso que parece legítimo. Isso torna a distribuição do malware mais refinada e difícil de detectar. Ferramentas como Phantom Gate refletem um panorama de ameaças em expansão, permitindo aos criminosos montar cadeias perigosas de infecção e aumentando o risco de compromisso para organizações.”
Do ponto de vista estratégico, Giampiero Savorelli, VP e AD da HP Italy, reforça que a velocidade de adaptação dos criminosos exige uma resposta equivalente da segurança: adoção de arquiteturas zero-trust, isolamento de processos e contenção de execução, além de maior proteção para endpoints móveis e políticas rígidas de gestão de extensões de navegador.
Como analista focado em infraestrutura digital, vejo esse movimento como um refinamento das camadas de ataque sobre os alicerces digitais. O uso de narrativas de IA funciona como engenharia social direcionada: o algoritmo vira infraestrutura persuasiva que abre portas para a infiltração. Na prática, a recomendação para organizações italianas e europeias é reforçar o isolamento dos navegadores em ambientes corporativos, aplicar políticas de whitelisting de extensões, fortalecer a gestão de dispositivos móveis (MDM) e promover a custódia segura de chaves privadas (cold wallets ou custody profissional) para reduzir o risco sistêmico.
Em termos de detecção, é crucial monitorar padrões anômalos de substituição de extensões e escaneamento de processos que interfiram em navegadores, além de reforçar os gateways de e-mail com análise de comportamento avançada. A resiliência do ecossistema passa tanto por atualizações tecnológicas quanto por práticas operacionais que tratem a superfície de ataque como uma rede crítica: cada extensão ou QR code inadequadamente validado é um ponto de falha no sistema nervoso das cidades digitais.
Conclusão: a convergência entre hype de IA agentiva e ferramentas modulares como Phantom Gate exige atenção imediata. Segurança é infraestrutura: sem camadas robustas e isolamento adequado, a próxima onda de ataques não será apenas um incidente isolado, mas uma falha na malha que sustenta serviços digitais.
 Guia Itália +
Análise contábil e financeira prévia para aquisições ou reestruturações corporativas
Sou contador em Roma e auditor contábil, registrado na Ordem dos Doutores Contadores e Especialistas Contábeis de Larino e no Registro de Auditores Contábeis. Sou f…