Comissão Europeia confirma ataque cibernético com uso de inteligência artificial
Comissão Europeia confirma campanha cibernética com uso de IA; serviços internos como Sysper e MyPMO foram afetados. Investigações em curso com CERT-EU.
 Marco Severini
RESUMO ✦
Sem tempo? A Lili IA resume para você
Comissão Europeia confirma ataque cibernético com uso de inteligência artificial
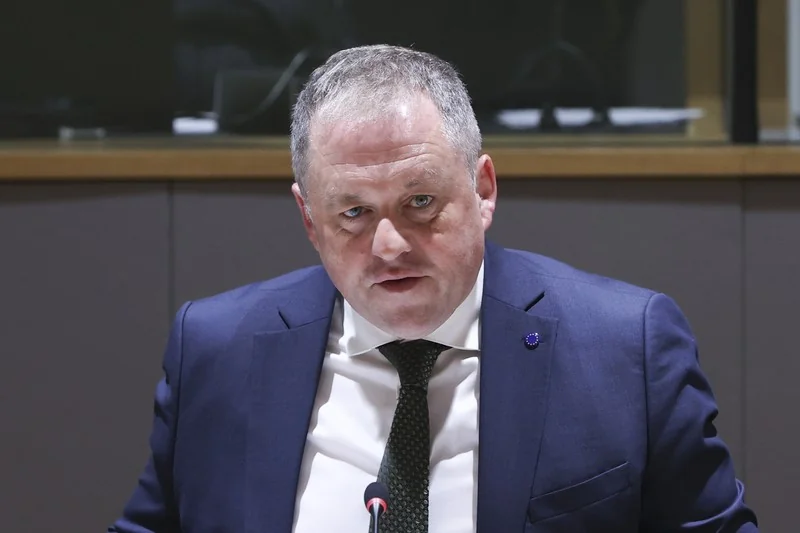
Bruxelas — A Comissão Europeia confirmou hoje, 19 de novembro, ter sido alvo de uma campanha maliciosa de natureza informática que atingiu vários serviços internos. A declaração foi feita por Thomas Regnier, porta-voz responsável pelos temas digitais e de soberania tecnológica, durante a conferência de imprensa diária em Bruxelas.
 Guia Itália +
Depilação a Laser | Público Masculino e Feminino
Centro Estético Velvet – Beleza e Cuidados Personalizados em Milão O Centro Estético Velvet, localizado em Milão, oferece tratamentos estéticos completos com tecnol…
O incidente foi detectado em 22 de outubro e confirmado em 26 de outubro, após as primeiras verificações internas. Segundo a mensagem oficial, os autores da operação empregaram ferramentas de inteligência artificial como parte da ação ofensiva.
"A Comissão adotou recentemente as medidas necessárias em resposta a uma campanha informática maliciosa identificada", explicou o porta-voz. Como medida de proteção e prevenção, várias aplicações foram temporariamente desativadas; a maioria já foi restabelecida, enquanto outras permanecem suspensas por precaução, à medida que as averiguações prosseguem.
As autoridades da UE ativaram uma investigação em estreita cooperação com o CERT-EU, a agência da União Europeia responsável pela cybersegurança das instituições, e com o Garante Europeu da Proteção de Dados (EDPS). O objetivo é mapear a sequência de incidentes que compõem a campanha e identificar vulnerabilidades exploradas.
Entre os serviços afetados estão Sysper — a plataforma interna utilizada pelos funcionários para consultar salários, solicitar férias e registar horas de trabalho — e MyPMO, o sistema destinado à gestão de reembolsos de despesas médicas. Fontes de imprensa indicam que ambos permaneceram indisponíveis por cerca de dez dias antes de serem restaurados no início desta semana.
Segundo o porta-voz, "até o estado atual da investigação, não foram encontradas provas de que dados pessoais dos trabalhadores da Comissão tenham sido comprometidos". A instituição, porém, não forneceu uma quantificação precisa da extensão do ataque, descrevendo-o como uma campanha composta por uma série de incidentes. Também não há registo de exigência de resgate.
Um elemento salientado nas primeiras averiguações refere-se ao uso de ferramentas de inteligência artificial. O CERT-EU reportou a utilização do software ARTEX, uma aplicação baseada em IA concebida para identificar vulnerabilidades em sistemas informáticos e amplamente disponível publicamente. De acordo com as apurações iniciais, os intrusos recorreram a essa tecnologia para localizar pontos fracos exploráveis.
Não foram divulgadas informações sobre a identidade dos responsáveis nem sobre a possível matriz do ataque. "Quanto à atribuição de responsabilidades, não me pronuncio: a investigação está em curso", afirmou o porta-voz, assegurando que todas as contramedidas necessárias têm sido implementadas com base nos elementos recolhidos.
Do ponto de vista estratégico, este episódio realça um movimento decisivo no tabuleiro digital: a adoção de ferramentas de IA por atores maliciosos altera a velocidade e a escala da exploração de vulnerabilidades, expondo os alicerces frágeis da diplomacia tecnológica e forçando um redesenho das prioridades de defesa. A cooperação entre órgãos europeus e a consolidação de capacidades de soberania tecnológica tornam-se imperativos para estabilizar a tectônica de poder que delineia a segurança das instituições.
Em síntese, enquanto as medidas administrativas e técnicas visam mitigar efeitos imediatos, a lição geopolítica é clara: a segurança das infraestruturas digitais da UE exige políticas sustentadas, investimento em resiliência e vigilância contínua — um movimento de peças no tabuleiro que condicionará a capacidade de resposta estratégica da União nos próximos anos.
 Guia Itália +
Protocolos de Beleza Avançada
Cuidados avançados desenvolvidos para atender às necessidades específicas de cada pele. Com protocolos personalizados e tecnologias como radiofrequência, ultrassom,…