Hackers clonam PEC e obtêm dados de clientes da Revolut; Polizia Postale investiga
Hackers clonaram uma PEC e conseguiram dados de clientes da Revolut; Polizia Postale investiga acesso abusivo e fraude informática.
 Giulliano Martini
RESUMO ✦
Sem tempo? A Lili IA resume para você
Hackers clonam PEC e obtêm dados de clientes da Revolut; Polizia Postale investiga
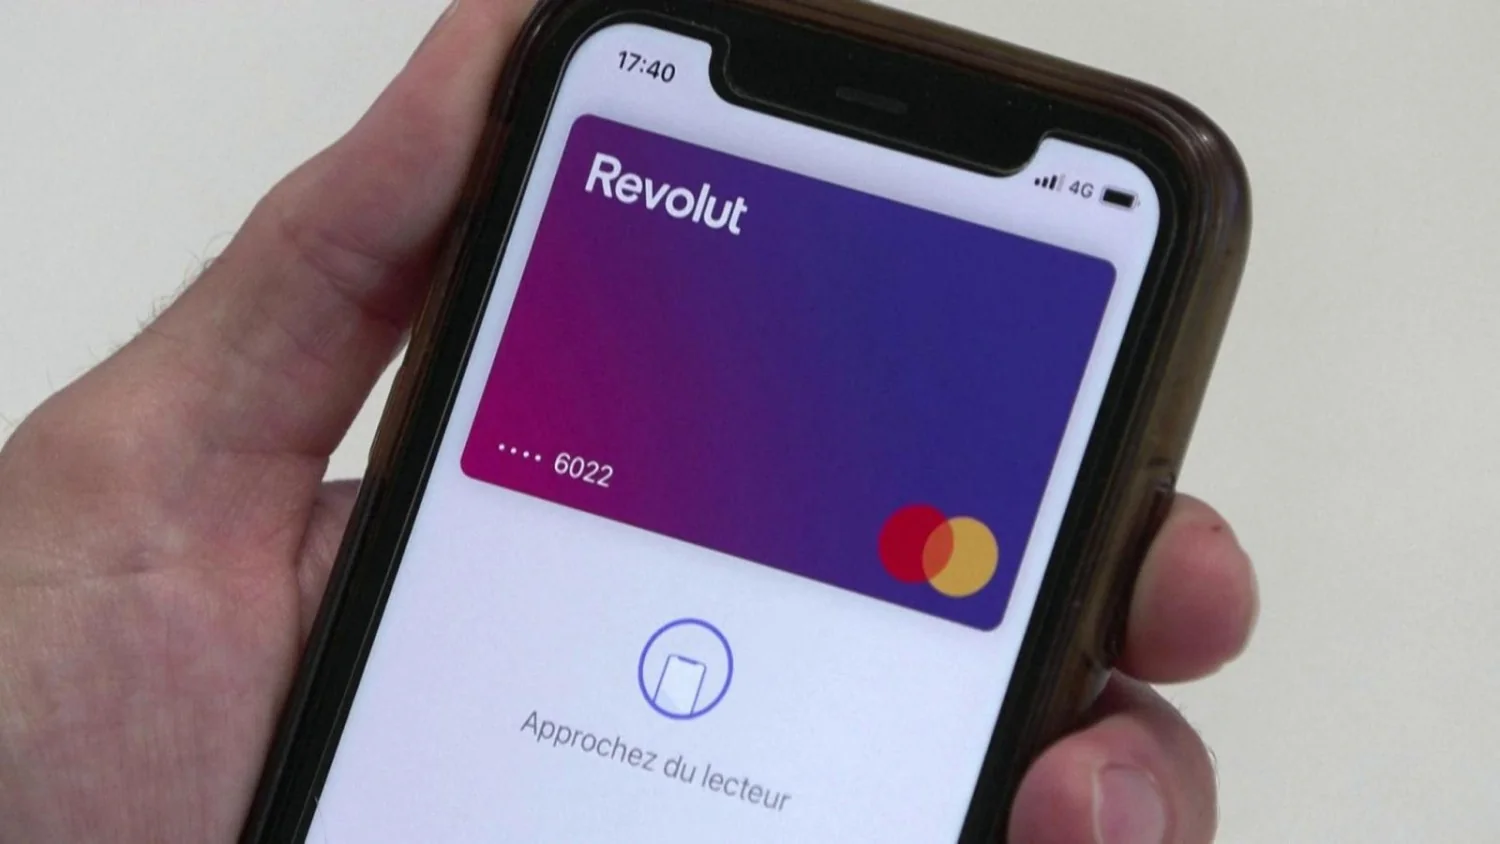
Em investigação aberta pela Polizia Postale, um grupo de hackers explorou a clonagem de uma PEC institucional para obter dados pessoais e financeiros de clientes do serviço bancário digital Revolut. A apuração aponta para uma fraude de impersonificação que utilizou um endereço de e‑mail pertencente a um domínio governamental legítimo.
 Guia Itália +
Consultoria empresarial - Apoio na gestão de assuntos corporativos
Studio Commercialista Martinelli Consultoria fiscal, contábil e societária — Milão e região Com atuação em Milão e região, o Studio Commercialista Martinelli oferec…
Segundo fontes oficiais consultadas pela reportagem, as mensagens fraudulentas — inicialmente aparentando ser originadas da prefettura — foram recebidas por equipes internas da Revolut, que em um primeiro momento tratou os pedidos como comunicações formais e enviou as informações requisitadas. Apenas após desconfiar da sequência e do teor das solicitações a fintech aprofundou as verificações e detectou a anomalia. Em seguida, comunicou imediatamente a autoridade governamental cujo domínio havia sido usado e acionou as forças de investigação e os órgãos regulatórios competentes.
O caso está sendo apurado sob a suspeita de accesso abusivo a sistema informático e frode informatica. Fontes da investigação informam que as apurações incluem o rastreamento da origem das mensagens, a análise da técnica empregada para a clonagem da PEC e o levantamento do volume e natureza dos dados exfiltrados.
Um porta‑voz da empresa descreveu o episódio como uma "sofisticada truffa di impersonificazione esterna", esclarecendo que um terceiro não autorizado utilizou um endereço de um domínio governamental legítimo para apresentar requisições fraudulentas. Após a detecção da fraude, a fintech bloqueou o endereço usado pelos criminosos, notificou a agência governamental envolvida e comunicou as autoridades de combate ao cibercrime, as autoridades de proteção de dados e os supervisores financeiros.
Além das medidas institucionais, a Revolut informou que contatou de forma direta o número limitado de clientes afetados para alertá‑los sobre o incidente e oferecer suporte. Não foram divulgados publicamente números detalhados sobre quantas pessoas tiveram dados acessados nem o tipo preciso de informação comprometida; as investigações buscam estabelecer esse quadro com precisão.
Investigações em curso também tentam definir o vetor inicial que permitiu a clonagem da caixa de correio certificada — se ocorreu violação de credenciais, exploração de vulnerabilidade do provedor de PEC ou se houve algum tipo de engenharia social contra operadores do serviço. A reconstrução técnica do incidente é considerada decisiva para estabelecer responsabilidades e subsidiar medidas de contenção para evitar novas ocorrências.
Este episódio reforça, na avaliação dos especialistas consultados, a urgência de protocolos robustos de autenticação e de verificação entre instituições e prestadores de serviços financeiros, assim como a necessidade de comunicação imediata entre empresas e autoridades diante de indícios de fraude. A Polizia Postale segue com os procedimentos de investigação e promete atualizações à medida que o inquérito avance.
Apuração in loco, cruzamento de fontes e acompanhamento técnico formam o núcleo desta cobertura. A Espresso Italia continuará a monitorar o caso e a publicar desenvolvimentos verificados.
 Guia Itália +
Esmaltação em Gel Semipermanente
Esmaltação em Gel Mais do que uma manicure, este é um tratamento de beleza e fortalecimento das unhas naturais. Personalizado conforme as necessidades de cada clien…