PHP2Shell: a falha que sacode a web e exige novo olhar sobre a cybersecurity
Vulnerabilidade PHP2Shell (CVE-2026-109618/109619) expõe servidores PHP; medidas imediatas: isolamento, atualização e revisão de logs. Entenda o impacto.
 Stella Ferrari
RESUMO ✦
Sem tempo? A Lili IA resume para você
PHP2Shell: a falha que sacode a web e exige novo olhar sobre a cybersecurity
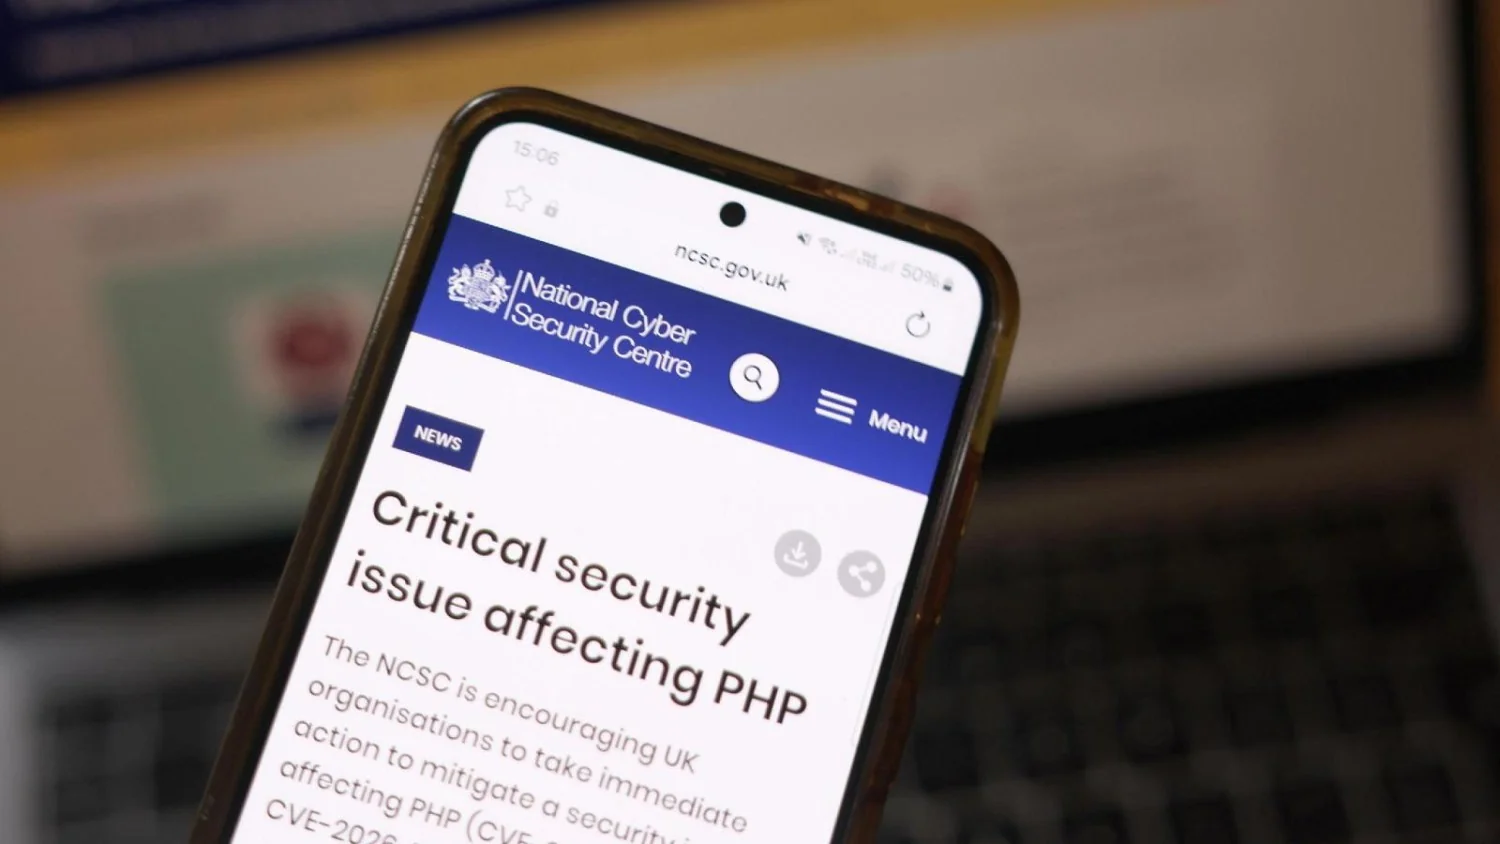
Nos últimos dias, a descoberta da vulnerabilidade batizada de PHP2Shell — formada pelas falhas CVE-2026-109618 e CVE-2026-109619 — desencadeou uma emergência na infraestrutura global da internet. Diversos sites institucionais europeus foram temporariamente tirados do ar como medida preventiva. O cerne do problema está no uso massivo do PHP, motor de grande parte dos servidores web, cuja exploração combinada permite controle remoto de máquinas vulneráveis sem qualquer interação do usuário.
 Guia Itália +
Assistência Jurídica e Extrajudicial Empresarial
Advogado Daniele Pomata Advogado da Suprema Corte Sou o advogado Daniele Pomata, especializado em Direito Penal e Processual Penal. Aperfeiçoei minha formação na Es…
Segundo a análise do especialista Fabio Cassanelli, a identificação da vulnerabilidade contou com suporte de sistemas de inteligência artificial. Contudo, um erro procedimental na publicação antecipada de detalhes técnicos — inclusive imagens que facilitaram o reverse engineering — reduziu a janela de mitigação a praticamente zero, fornecendo aos atacantes o mapa para desenvolver exploits em tempo recorde. O impacto prático foi imediato: entidades e departamentos de TI foram obrigados a desconectar serviços críticos para conter riscos maiores.
Importante notar que parte da crise nasce de uma falha reportada desde 2024 que, na época, havia sido classificada como de menor risco ou de difícil exploração isolada. A combinação dessa anomalia histórica com a nova vulnerabilidade criou a cadeia necessária para execução remota de código (RCE). Em linguagem de gestor, trata-se de um problema de design de políticas de correção: duas peças do quebra-cabeça, separadamente inofensivas, mostram-se perigosas quando engrenadas.
Quais ações imediatas são mandatórias? Primeiro, o isolamento de serviços críticos — a decisão tomada por várias instituições europeias — é a manobra inicial correta enquanto patches definitivos não são liberados. Em seguida, é imperativo atualizar versões vulneráveis do PHP, revisar e correlacionar logs e registros aplicacionais e de sistema para sinais de comprometimento prévio, e endurecer regras de firewalls de aplicação (WAF). A implantação de segmentação de rede e políticas de privilégio mínimo reduz o vetor de propagação caso um servidor seja comprometido.
Além do choque técnico, PHP2Shell coloca em evidência fragilidades estruturais: governança de disclosure, coordenação internacional para resposta a incidentes, e prioridades de desenvolvimento que frequentemente sacrificam correções percebidas como de baixo risco. Há também uma discussão estratégica sobre o papel das ferramentas de IA na detecção versus seu potencial de acelerar a criação de exploits quando informações sensíveis vazam.
Como economista e estrategista de negócios, enxergo a crise como um teste de resiliência — similar à calibragem fina que se faz num motor de alto desempenho: pequenos desalinhamentos podem levar à perda de potência ou a falhas catastróficas. Conselhos de administração e gestores de TI devem avaliar investimentos em programas de resiliência digital, redundância controlada e exercícios de resposta a incidentes, garantindo que a aceleração tecnológica não venha sem os freios adequados.
Em resumo, PHP2Shell é um chamado para repensar políticas, processos e prioridades: desde práticas de disclosure responsáveis até a integração de testes automatizados e gestão de vulnerabilidades em tempo real. A solução passa por inovação técnica e disciplina operacional — a mesma que se exige na engenharia de ponta para manter um motor funcionando em alto rendimento.
Stella Ferrari — Economista Sênior, Espresso Italia
 Guia Itália +
Serviços de limpeza residencial, industrial e pós-obra em Turim
A Pulish Service oferece serviços especializados de limpeza civil, industrial e pós-obra em Turim, com soluções personalizadas para residências, empresas, estabelec…