Paola Severino: Cyberataques às instituições são alvo geopolítico; danos imensos exigem ação por direito internacional
Paola Severino alerta que cyberataques a instituições são ameaça geopolítica; danos exigem resposta por direito internacional e reforço da confiança pública.
 Stella Ferrari
RESUMO ✦
Sem tempo? A Lili IA resume para você
Paola Severino: Cyberataques às instituições são alvo geopolítico; danos imensos exigem ação por direito internacional
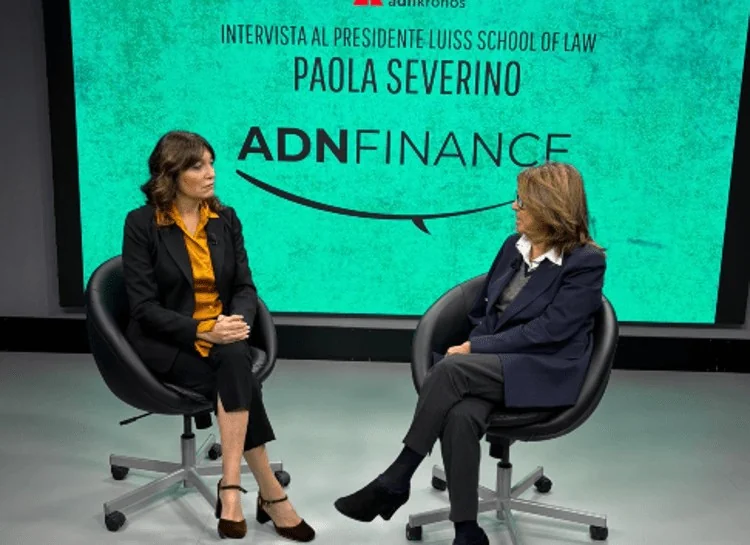
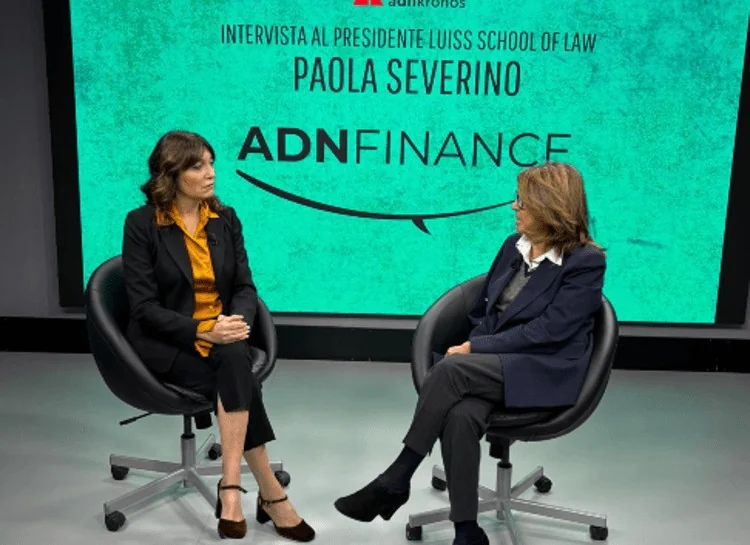
Por Stella Ferrari — A crescente onda de cyberataques que atingem desde aeroportos e hospitais até bancos e seguradoras já não é apenas um desafio técnico: é uma questão de segurança nacional e de estabilidade econômica. Em entrevista ao formato ADNFinance da Espresso Italia, a ex-ministra da Justiça e presidente da Luiss School of Law, Paola Severino, fez um alerta claro: as instituições públicas são hoje um alvo geopolítico e os danos podem ser imensos.
 Guia Itália +
Coloração, Corte & Styling Premium
O Crazy Style Parrucchieri, localizado em Cologno Monzese, na província de Milão, é um espaço dedicado à beleza e ao cuidado dos cabelos, oferecendo serviços person…
O ponto de partida foi a presunta violação dos sistemas da Direzione Investigativa Antimafia (DIA). Segundo Severino, quando criminosos cibernéticos conseguem penetrar camadas de defesa que teoricamente são as mais robustas, fica evidente que o risco se estende do privado ao público — ninguém está a salvo. Esse salto de qualidade do crime informático indica que as motivações vão além do lucro imediato: há intenções de minar a confiança nas instituições e de projetar poder entre atores estatais e não estatais.
Contra empresas privadas, os ataques frequentemente resultam em extorsão ou vazamento de dados. Quando o alvo são estruturas estatais, contudo, as consequências assumem dimensões estratégicas. A apropriação e divulgação de arquivos judiciais e investigativos — desde a inscrição de uma pessoa no registro de indiciados até investigações sobre crime organizado e prevenção ao terrorismo — podem produzir efeitos imprevisíveis e de longo prazo. "A disseminação de dados reservados pode ter consequências dificilmente quantificáveis", observou Severino.
Um vetor preocupante é a desinformação. A combinação entre vazamento de informações sensíveis e a propagação de notícias falsas cria uma arquitetura de medo — uma espécie de "estratégia do terror" digital que pode desestabilizar transporte, logística e serviços essenciais. Em termos de engenharia de segurança, seria como comprometer o sistema de frenagem de uma frota: o risco de contágio sistêmico é real.
No setor financeiro, o impacto maior não é apenas a perda imediata de ativos, mas a erosão da confiança. Bancos e seguradoras sustentam-se sobre a credibilidade; um ataque bem-sucedido mina o relacionamento com clientes e a capacidade de funcionamento do mercado. A recuperação, portanto, exige não só correções técnicas, mas uma estratégia de comunicação e governança que restaure a confiança pública.
Para Severino, a resposta não pode ficar confinada ao âmbito nacional ou puramente tecnológico. É necessária uma calibragem normativa internacional: intervir com mecanismos de direito internacional que definam responsabilidades, sancionem atores e harmonizem práticas de proteção. A fragmentação normativa atual equivale a dirigir um veículo de alta performance com freios desregulados: a velocidade das ameaças aumentou; as barreiras legais e institucionais precisam ser redesenhadas para seguir o ritmo.
Em suma, a mensagem é dupla e urgente: primeiro, reconhecer que estamos diante de uma ameaça de natureza geopolítica que exige resposta coletiva; segundo, elevar a governança cibernética ao patamar do direito internacional para que a proteção das instituições se torne uma prioridade estratégica. Como estrategista de mercados, acrescento que a calibragem de políticas e o investimento em resiliência são a única forma de preservar o motor da economia e a confiança que o sustenta.
 Guia Itália +
Transfer Tours Personalizados pela Sicília
Descubra a Sicília do seu jeito Com a Transfer Sicilia, você pode explorar a Sicília com conforto, segurança e um roteiro feito de acordo com seus interesses. Atend…