Ataques hacker atingem supermercados na Itália; vertice urgente em Palazzo Chigi discute resposta
Vertice em Palazzo Chigi discute ataques hacker a sistemas de refrigeração que afetaram supermercados na Itália e Europa; medidas de contenção em curso.
 Giulliano Martini
RESUMO ✦
Sem tempo? A Lili IA resume para você
Ataques hacker atingem supermercados na Itália; vertice urgente em Palazzo Chigi discute resposta
Uma reunião de emergência será realizada hoje, terça-feira, 3 de novembro, às 11h30, em Palazzo Chigi para avaliar a onda de ataques hacker que afetou sistemas de refrigeração comercial na Itália e em vários países europeus. O encontro será coordenado pelo subsecretário à presidência do Conselho, Alfredo Mantovano, e contará com a participação do diretor da Agenzia per la Cybersicurezza nazionale (Agência Nacional de Cibersegurança) e dos diretores das agências de inteligência — um cruzamento de fontes necessário para alinhar medidas de contenção.
 Guia Itália +
Terapia com Endosferas para o Corpo e Rosto | 10 sessões
Método Endosfera® — Seu corpo mais leve, firme e definido Tecnologia, bem-estar e cuidado corporal em um só tratamento. O Método Endosfera® é uma terapia não invasi…
Fontes oficiais e empresas afetadas confirmaram falhas em pontos de venda na Sicília, bem como relatos vindos da Toscana e da Emilia Romagna. Giuseppe Spadaro, diretor‑geral do grupo Coop Radenza, disse à Espresso Italia que há confirmação de ataque em pelo menos quatro supermercados Coop na Sicília. "A situação está por ora sob controle", afirmou, acrescentando que protocolos foram acionados em coordenação com os órgãos competentes e com a Agenzia per la Cybersicurezza nazionale.
Em paralelo, comunicados da própria rede Coop indicam que, após verificação interna, as unidades sob gestão direta não registraram anomalias nos seus sistemas de refrigeração. As ocorrências mais críticas teriam atingido lojas operadas em regime de franquia fora da gestão centralizada. O instituto interno de projeto e gestão de pontos de venda da Coop — um pool técnico de arquitetos e engenheiros — permanece em monitoramento contínuo dos sistemas de controle da rede.
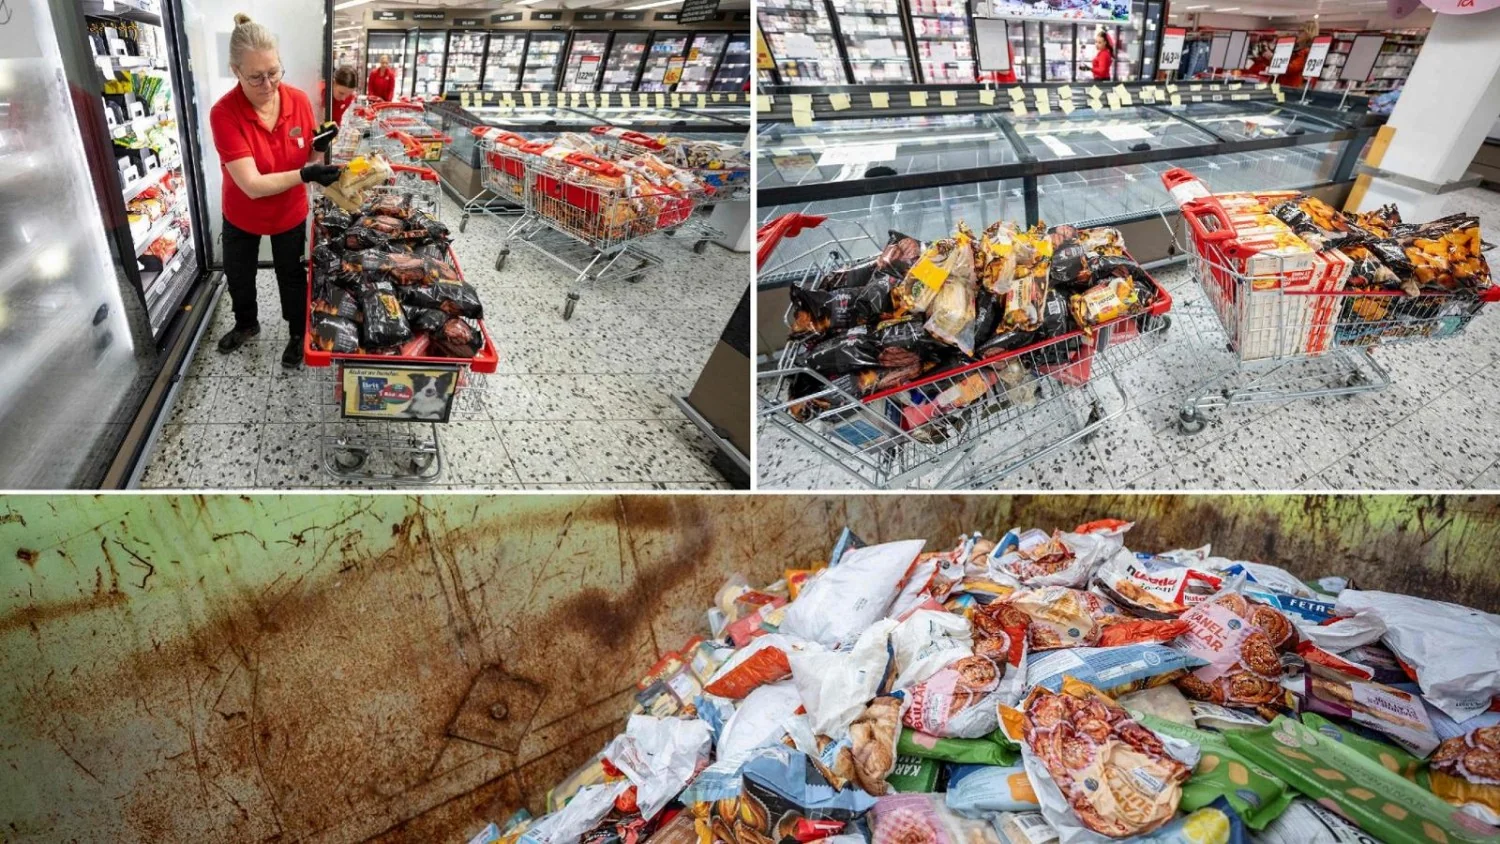
Os incidentes fazem parte de uma série que já alcançou centros comerciais em vários países europeus: Bélgica, Suécia, Luxemburgo, Holanda, Finlândia, Irlanda e Estônia. Em alguns casos, os atacantes alteraram remotamente as temperaturas dos equipamentos de refrigeração, com registros de elevação que chegaram a 50°C, segundo relatórios preliminares. Trata‑se de fatos brutos que exigem resposta técnica imediata para evitar perdas logísticas e riscos sanitários.
A Agenzia per la Cybersicurezza nazionale emitiu alerta a operadores de grande distribuição, logística de alimentos e da cadeia do frio, recomendando verificação urgente da exposição online de sistemas de controle e teleassistência e a sua isolação das redes corporativas. Entre as medidas técnicas prioritárias estão o reforço de acessos remotos via VPN, a implementação de autenticação multifator e o controle rigoroso de contas e credenciais de acesso.
Apuração in loco e o cruzamento de fontes com as agências de inteligência serão determinantes para atribuição e mitigação. As autoridades italianas buscam compreender se os mesmos grupos que atacaram instalações em meados da Europa são responsáveis pelos incidentes no país. Enquanto isso, empresas do setor foram orientadas a aplicar protocolos de contenção e a reportar anomalias às autoridades competentes.
É imprescindível que redes de distribuição alimentícia e operadores do frio mantenham contato estreito com a Agenzia per la Cybersicurezza nazionale e com os órgãos de controle locais. A investigação prossegue e as informações oficiais serão atualizadas ao término do vertice em Palazzo Chigi.
 Guia Itália +
Atendimento especializado para empresas, profissionais e pessoas físicas
Consultoria profissional no Vale de Aosta Escritório profissional com sede em Aosta e La Thuile Studio Raimo O Studio Raimo – Raimo Federico, contador, e Raimo Fior…