Gabrielli: instrumentos anti-hacker existem; quem está em rede deve atualizar suas defesas
Gabrielli afirma que há ferramentas anti-hacker; alerta: ativos acessíveis remotamente devem ser atualizados para proteger infraestruturas críticas.
 Riccardo Neri
RESUMO ✦
Sem tempo? A Lili IA resume para você
Gabrielli: instrumentos anti-hacker existem; quem está em rede deve atualizar suas defesas
Em entrevista ao Il Messaggero e à Repubblica, Ivano Gabrielli, diretor do serviço Polícia Postale e Segurança Cibernética, traçou um diagnóstico técnico e pragmático sobre as recentes campanhas de intrusão que atingiram alvos na Europa. Para Gabrielli, a prioridade imediata é identificar se há riscos adicionais às nossas infraestruturas e reunir evidências objetivas, em cooperação com as forças policiais europeias, para entender o que ocorreu e quem está por trás dos ataques.
 Guia Itália +
Laminação de sobrancelhas (Efeito Glow)
Laminação de Sobrancelhas – Sobrancelhas Definidas, Alinhadas e Naturais A laminação de sobrancelhas é um tratamento estético que proporciona fios mais alinhados, d…
Na avaliação do diretor, a Itália avançou significativamente em termos de cibersegurança: “os instrumentos anti-hacker existem e existe uma organização de resposta bem estruturada”, disse Gabrielli. No entanto, ele adverte que é imprescindível garantir a proteção dos ativos acessíveis remotamente, frequentemente expostos por razões operacionais — uma fragilidade que transforma equipamentos industriais e dispositivos conectados em portas de entrada para atacantes.
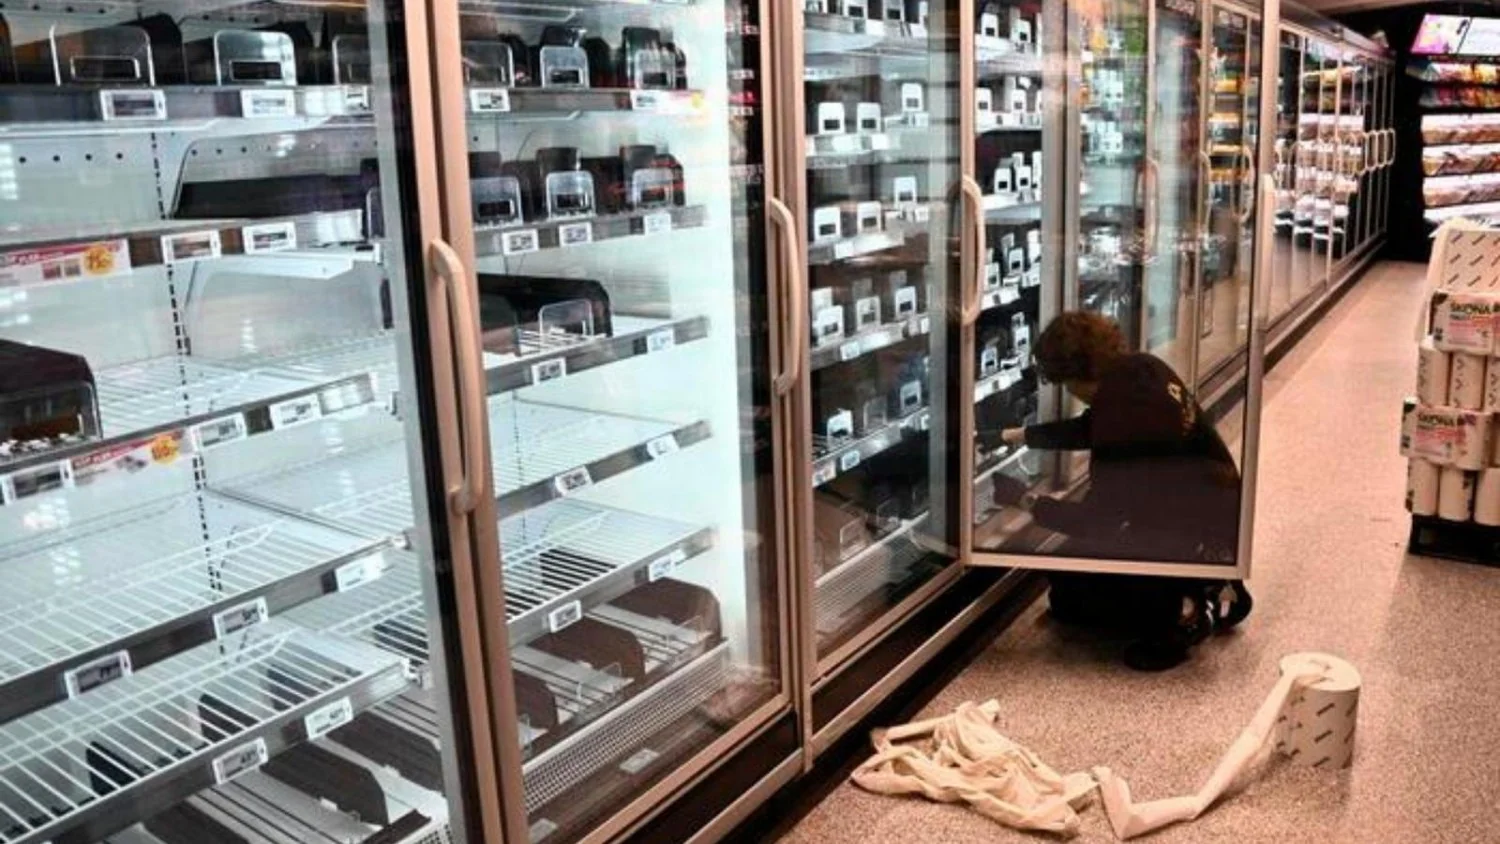
Questionado sobre a possível relação entre as invasões a frigoríficos de supermercados e os alertas de bomba, Gabrielli foi cauteloso: até agora não há elementos que permitam ligar as duas campanhas além de dois fatores comuns — o fato de terem atingido alvos europeus e a coincidência temporal. “Eu iria com cautela em atribuir uma atividade dessas, estrategicamente, a uma inteligência estatal específica; classificar como uma manobra de inteligência hostil é um trabalho complexo e, no momento, isso não nos resulta claro”, afirmou.
Gabrielli também usou uma analogia de infraestrutura para reforçar a mensagem: se um ativo como um frigorífico é configurado para ser acessado remotamente para manutenção, esse mesmo caminho pode ser explorado por quem deseja atacá-lo. A imagem reforça o papel do fluxo de dados como vias que, sem robustez, permitem infiltrações — tal como tubulações ou cabos mal isolados num edifício.
O diretor enfatizou a necessidade de revisitar o nosso perímetro cibernético — o conjunto de ativos digitais expostos por serviços e atividades industriais — e de submetê-lo a processos contínuos de supervisão, manutenção e endurecimento de segurança. “É preciso colocar em segurança, vigiar e manter esses ativos para que se tornem resilientes”, disse.
Por fim, Gabrielli lembrou que a defesa não pode ser responsabilidade exclusiva do Estado: a segurança de um país que evolui numa total integração entre o domínio cibernético e o mundo físico depende de redes de proteção compartilhadas. Os riscos estão crescendo exponencialmente, os números são impressionantes e o paradigma da segurança mudou — é urgente, portanto, alterar nossa postura em relação à segurança cibernética, integrando políticas públicas, setores industriais e cidadãos numa arquitetura de defesa cooperativa.
Como analista que observa as camadas que sustentam a vida conectada, vejo nessa posição a necessidade de transformar a segurança em um serviço de infraestrutura tão rotineiro quanto a eletricidade: invisível quando funciona, crítico quando falta.
 Guia Itália +
Tradução Juramentada e Assessoria Documental na Itália
A **Pietra Global Assist** oferece assessoria documental personalizada para brasileiros e estrangeiros na Itália, com atendimento em português e acompanhamento em t…