Como hackers exploram falhas e deixam supermercados e frigoríficos à mercê de cyberataques
Como hackers invadem sistemas de refrigeração de supermercados e frigoríficos; riscos à cadeia de frio, sangue e alimentos. Entenda causas e medidas.
 Giulliano Martini
RESUMO ✦
Sem tempo? A Lili IA resume para você
Como hackers exploram falhas e deixam supermercados e frigoríficos à mercê de cyberataques
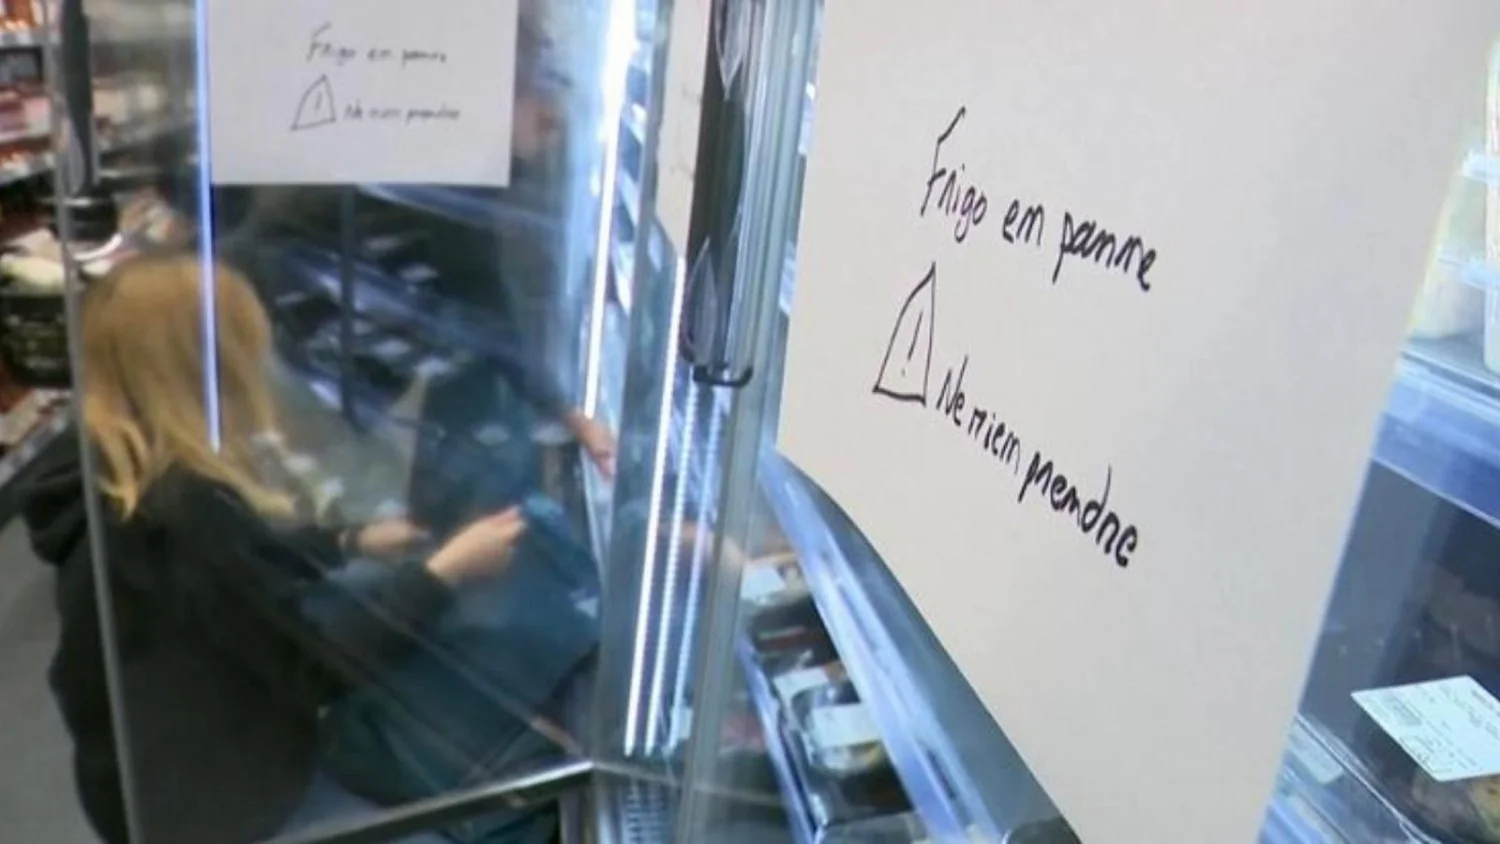
Por Giulliano Martini — Apuração in loco e cruzamento de fontes. Como é possível que, à distância, invasores consigam bloquear frigoríficos e sistemas de grandes redes de varejo, ou — como noticiado recentemente — elevar a temperaturas perigosas equipamentos que armazenam estoques vitais de sangue para transfusões e cirurgias? A resposta está na arquitetura e na manutenção das tecnologias que regem os sistemas de refrigeração industrial.
 Guia Itália +
Cestas de Presentes Personalizadas
Entrega de Flores e Cestas Personalizadas – Presentes Especiais para Cada Ocasião Surpreenda pessoas especiais com flores frescas, presentes personalizados e experi…
Os incidentes que vêm alarmando boa parte da Europa expõem falhas estruturais: máquinas operando há décadas passaram a ser controladas por redes e sistemas remotos sem que recebessem a devida atenção em termos de cibersegurança. O resultado são pontos de entrada fáceis para grupos de hackers que procuram explorar vulnerabilidades conhecidas ou credenciais fracas.
Na prática, atacantes que obtêm acesso remoto podem desativar unidades de refrigeração, alterar parâmetros de temperatura ou manter equipamentos fora de operação. O impacto é imediato e concreto: perdas massivas de alimentos, risco à cadeia de suprimentos de produtos sensíveis e, em casos extremos, risco à saúde pública quando estocagens de sangue ou vacinas são comprometidas. Em vários episódios, a única medida segura foi o descarte dos produtos expostos a calor excessivo, por se tratar de uma questão de segurança alimentar relacionada ao tempo de exposição a temperaturas acima das especificações.
O ponto-chave é a manutenção. “Todos os sistemas industriais são controlados via internet, segundo uma tendência que se desenvolveu nos últimos 20 anos”, disse o professor Stefano Zanero, do Politécnico de Milão, em entrevista à ANSA. Zanero acrescenta que há sistemas industriais em operação por 20, 30, 40 anos e que, quanto mais antigos, menos rigor têm recebido em manutenção específica de cibersegurança. O mesmo vale para os frigoríficos utilizados por redes de varejo.
Esses equipamentos, muitas vezes, não foram concebidos para operar conectados, mas a conexão passou a ser adotada por vantagens operacionais: monitoramento remoto, resposta rápida a falhas e gestão centralizada. No entanto, essa conectividade também abre vetores de ataque quando não existem medidas adequadas — senhas-padrão não alteradas, atualizações de firmware negligenciadas, redes sem segmentação e acessos administrativos mal gerenciados são exemplos frequentes de falhas exploráveis.
“Muitas máquinas não são atualizadas com frequência e permanecem em serviço por longos períodos, ao contrário dos eletrodomésticos domésticos”, observou Zanero. A consequência é que, mesmo em empresas que investem em segurança, sempre pode haver uma vulnerabilidade residual que invasores habilidosos exploram.
Do ponto de vista da segurança alimentar, Antonella Maugliani, pesquisadora do departamento de Segurança Alimentar do Istituto Superiore di Sanità, salientou que a avaliação do risco depende do tempo de exposição a altas temperaturas. Em muitos casos, a destruição dos produtos é a medida necessária para garantir que não haja riscos de contaminação ou de ineficácia de compostos sensíveis como bolsas de sangue.
Em termos práticos, a sequência de prevenção inclui: inventariar equipamentos conectados, aplicar atualizações e patches, segmentar redes industriais das redes corporativas, impor autenticação robusta e monitoramento contínuo. A realidade traduzida por fatos brutos é que a digitalização sem governança da segurança transforma comodidade em risco operacional.
O episódio serve como um raio-x do cotidiano tecnológico: a mesma conectividade que traz eficiência também cria pontos de crise quando a manutenção e a cibersegurança ficam em segundo plano. A lição, verificada por fontes técnicas e institucionais, é clara: não é apenas uma questão de tecnologia, mas de governança e manutenção contínua.
 Guia Itália +
ELETTRICISTA - Eletricista
Sono un professionista con oltre 10 anni di esperienza nel settore della sicurezza elettronica, delle installazioni e dei servizi tecnici per abitazioni e attività …