Ataque a frigoríficos expõe fragilidade digital de supermercados na Europa
Hackers comprometeram frigoríficos em ao menos 350 supermercados na França; falhas em equipamentos Danfoss e firmware obsoleto expõem risco à cadeia alimentar.
 Marco Severini
RESUMO ✦
Sem tempo? A Lili IA resume para você
Ataque a frigoríficos expõe fragilidade digital de supermercados na Europa
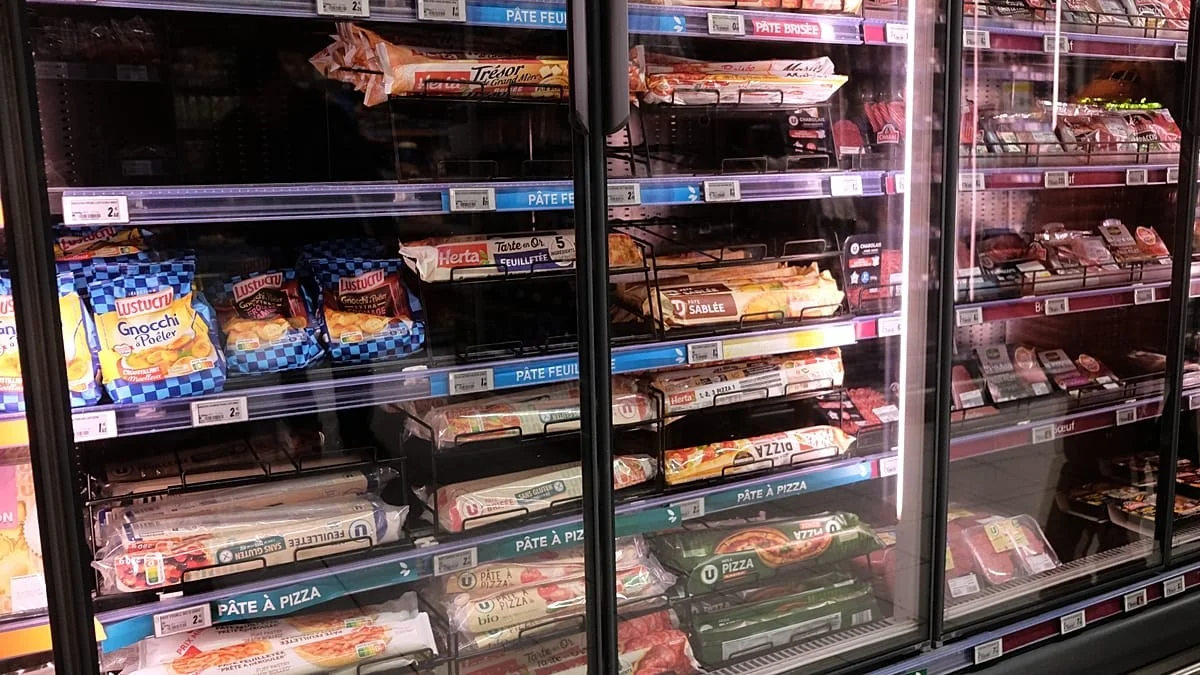
Investigadores franceses intensificam buscas por hackers que assumiram o controle dos sistemas de refrigeração em pelo menos 350 supermercados, forçando o descarte maciço de carnes e produtos congelados. Entre os estabelecimentos afetados estão lojas das cadeias Carrefour, Monoprix, Intermarché e a Coopérative U, embora os pontos atingidos representem apenas uma parte do parque de supermercados francês.
 Guia Itália +
Limpeza de Condomínios Residenciais e Comerciais
Serviço de limpeza de condomínios com qualidade, confiança e eficiência Um condomínio limpo e bem cuidado proporciona mais conforto, segurança e qualidade de vida p…
O fato de não haver, até o momento, uma exigência de resgate ou uma reivindicação pública surpreendeu as autoridades, segundo fonte citada pela Reuters: grupos criminosos ou hacktivistas normalmente procuram aproveitar rapidamente o episódio, seja para obter lucro financeiro, seja para publicidade.
A agência francesa responsável pela cibersegurança informou que a violação afetou frigoríficos que utilizam software da dinamarquesa Danfoss, assim como sistemas da Copeland e da Dixell. A Reuters localizou, na terça-feira, ao menos 4.500 interfaces Danfoss visíveis na internet; a empresa de análise Onyphe destacou que versões obsoletas ainda são "amplamente presentes" entre as interfaces acessíveis publicamente.
Em reação técnica, a própria Danfoss disse que muitas das unidades envolvidas "já atingiram o fim do ciclo de vida e não recebem mais atualizações de software ou segurança" ou operavam com firmware obsoleto. Falhas graves nessas versões antigas foram descritas em agosto pela empresa de segurança Claroty e, segundo relatos, corrigidas posteriormente.
A Copeland, controladora da Dixell, reconheceu a existência de uma "vulnerabilidade" e afirmou que está trabalhando com clientes afetados para mitigar riscos. Para analistas independentes, trata-se em grande parte de higiene básica de segurança: "Se a questão for negligenciada, acaba-se com um amontoado fedorento de comida descongelada", disse Ken Munro, da Pen Test Partners, à Reuters.
Munro sugeriu que o ataque pode ter sido obra de "garotos brincando": se fosse um Estado, acrescentou, por que limitar a ação a uma parcela dos frigoríficos franceses, quando há dispositivos conectados em muitos outros países?
Nos Países Baixos, o grupo Ahold Delhaize, proprietário da rede Albert Heijn, informou ter iniciado um reinício controlado dos sistemas após um incidente que começou no domingo. A agência holandesa de cibersegurança NCSC declarou não observar ligação direta entre os eventos holandeses e o caso na França.
Reportagens da emissora pública NOS indicaram que a Albert Heijn identificou servidores nos Estados Unidos, Polônia, Moldávia e Turquia usados na operação. Especialistas observaram que a presença desses servidores não determina a localização dos autores, pois o tráfego pode ser roteado por múltiplos pontos. Pim Takkenberg, especialista em segurança, disse que é provável que tais servidores tenham sido usados para reconhecimento ou tentativa de exfiltração de dados.
Em termos estratégicos, o episódio revela um nó crítico na tectônica de poder e logística: a cadeia de abastecimento alimentar, apoiada em infraestruturas digitais, demonstra alicerces frágeis. A negligência em atualizar firmware, expor interfaces à internet e não segmentar redes corporativas transforma um equipamento utilitário em vetor de crise. No tabuleiro, é como deixar o bispo desprotegido e permitir um ataque que, embora localizado, ameaça todo o jogo.
Recomendações imediatas e prudentes: inventariar dispositivos conectados, priorizar atualizações e substituição de equipamentos em fim de vida, segmentar redes industriais das redes administrativas, remover interfaces de gestão expostas publicamente e fortalecer planos de resposta a incidentes. Do ponto de vista geopolítico, a ausência de uma reivindicação e a dispersão dos sinais técnicos sugerem fortemente atores não-estatais ou operações oportunistas, ainda que a armação logística possa servir a interesses muito mais amplos.
Como analista, acompanho este caso com a perspectiva de quem enxerga o xadrez global: cada movimento revela prioridades — e vulnerabilidades — que exigem respostas técnicas, comerciais e diplomáticas coordenadas. A estabilidade do fornecimento alimentar europeu exige que os alicerces digitais deixem de ser pontos cegos na arquitetura de segurança.
 Guia Itália +
Consultoria empresarial - Apoio na gestão de assuntos corporativos
Studio Commercialista Martinelli Consultoria fiscal, contábil e societária — Milão e região Com atuação em Milão e região, o Studio Commercialista Martinelli oferec…