Viminale reforça monitoramento após ataques cibernéticos; hackers visaram desestabilizar instituições
Governo reforça monitoramento após ataques cibernéticos; hackers espalharam alertas infundados para desestabilizar serviços e instituições.
 Giulliano Martini
RESUMO ✦
Sem tempo? A Lili IA resume para você
Viminale reforça monitoramento após ataques cibernéticos; hackers visaram desestabilizar instituições
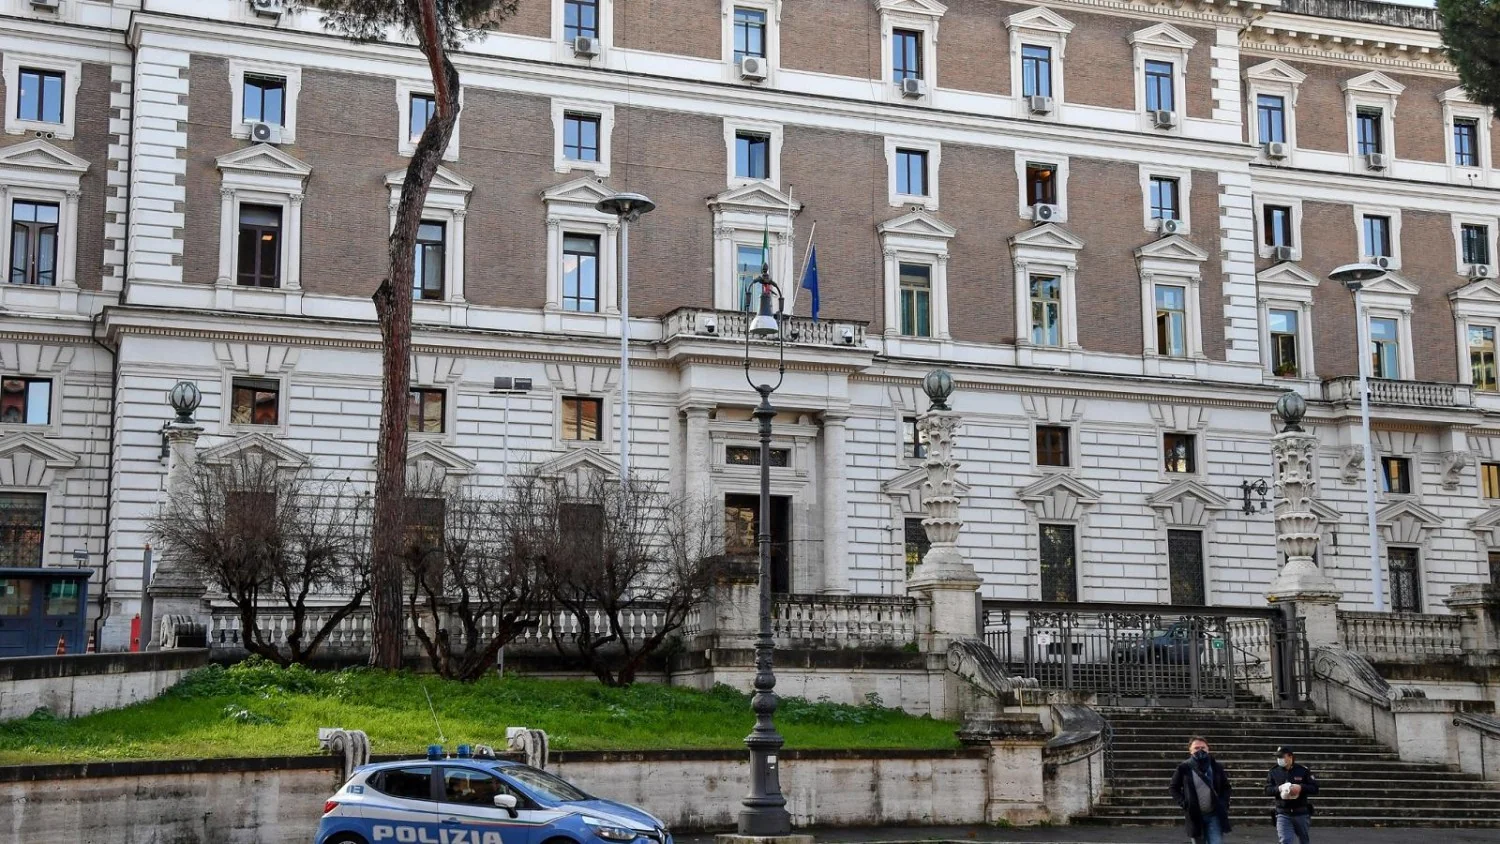
Em reunião realizada no Viminale, o Ministério do Interior italiano decidiu reforçar o monitoramento dos sistemas mais vulneráveis após uma série de ataques cibernéticos registrados nos últimos dias. Presidida pelo ministro Matteo Piantedosi e com duração de aproximadamente duas horas, a sessão do Comitê Nacional para a Ordem e a Segurança Pública avaliou riscos, medidas e a resposta coordenada contra a ameaça digital.
 Guia Itália +
Limpeza em roma
Olá! Me chamo Milene Vittoria e trabalho com limpeza profissional a horas em Roma. Ofereço limpeza para casas privadas, apartamentos, escritórios e limpeza profunda…
Do encontro — que contou com os chefes das forças de polícia, representantes dos serviços de inteligência e da Agência para a cibersegurança nacional — emergiu um traço comum nos episódios investigados: a intenção dos hackers de criar elementos de desestabilização por meio da difusão de alertas infundados, que acabaram por afetar a reputação das instituições visadas.
A análise técnica e operacional levou o Comitê a concentrar-se em três prioridades: a resiliência dos sistemas italianos, a continuidade dos serviços públicos e o estudo das modalidades adotadas nos ataques recentes. Em apuração in loco e por meio do cruzamento de fontes, as autoridades reforçaram a avaliação de que muitos sinais tinham como objetivo semear pânico e desinformação, além de testar vetores de intrusão.
Foram avaliadas medidas adicionais com o objetivo de elevar o nível de proteção de administrações públicas, infraestruturas críticas, empresas e cidadãos. Entre as ações destacadas pelo Viminale estão: o fortalecimento do elo entre atividade info-investigativa das forças de segurança e o setor de inteligência; maior intercâmbio informativo com operadores públicos e privados; e investimentos para ampliar a proteção dos sistemas e a capacidade de resposta.
O Comitê realizou também uma aprofundada análise das ameaças cibernéticas, com foco em mecanismos para identificação precoce de campanhas de desinformação associadas às intrusões digitais. Em termos práticos, as recomendações incluem monitoramento contínuo de pontos de vulnerabilidade, planos de continuidade de operações e protocolos de comunicação para evitar a propagação de alertas infundados que possam comprometer ordem pública.
Além dos dirigentes das agências de inteligência e das Forças de Polícia, participaram da reunião o chefe do Estado Maior da Defesa e o procurador nacional antimáfia e antiterrorismo, reforçando o caráter interinstitucional da resposta. O Comitê mantém vigilância ativa e aguarda desdobramentos investigativos para calibrar novas medidas técnicas e jurídicas.
Em resumo, as autoridades italianas adotam postura preventiva e coordenada: reforço de monitoramento, integração entre órgãos de investigação e inteligência, ampliação do fluxo de informação com o setor privado e investimentos direcionados para assegurar resiliência e continuidade de serviços essenciais frente a tentativas de desestabilização promovidas por atores maliciosos no ciberespaço.
 Guia Itália +
Assessoria Documental Itália 🇮🇹 e Brasil 🇧🇷 | AIRE, Passaporte, Identidade, CPF e Certidões
🇮🇹 DOMUS LEGALE | Soluções Documentais Itália & Brasil 🇧🇷 Precisa resolver documentos, agendamentos ou procedimentos entre Itália e Brasil, mas não sabe por onde co…